
נעלבו ממסמך
"פרצנו ל-FBI": האקרים טוענים שגנבו מידע אישי של אלפי סוכנים
במקום תשלום כופר, ההאקרים מציבים אולטימטום של שבוע להסרת מסמך רשמי של ה-FBI שהעליב אותם. הבולשת: חוקרים באגרסיביות את הנושא
- אלי קליין
- י"ב תשרי התשפ"ז
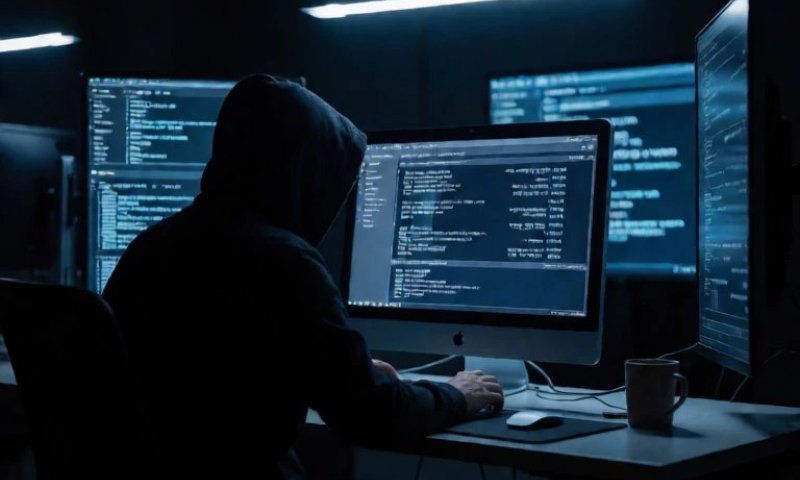
אילוסטרציה צילום: נעשה בעזרת AI
ה-FBI הודיע כי פתח בחקירה בעקבות טענות של קבוצת ההאקרים "ShinyHunters" שלפיהן פרצה לאתר הגיוס של הבולשת (FBIJobs.gov) וגנבה "מידע רגיש מאוד" השייך לאלפי סוכנים ומועמדים לעבודה. בעקבות האירוע, פורטל הגיוס המשמש כמוקד המרכזי למתמודדים הושבת ונותר לא זמין לגולשים.
בהודעה שהופנתה ישירות לראש ה-FBI קאש פאטל ולברט לדרמן, עוזר המנהל האחראי על אגף הסייבר בארגון, טענו ההאקרים: "פרצנו ל-FBI. אנחנו מחזיקים במידע רגיש מאוד על כמעט כל סוכני ה-FBI והאנשים שהגישו בקשת עבודה לארגון".
הקבוצה הציבה לבולשת אולטימטום של שבוע לתיקון או הסרה של אזהרה פומבית שהוצאה נגדה בחודש מאי, שבה תוארה כ"ארגון פשע סייבר המתמחה בפריצות נתונים רחבות היקף וסחיטה". ההאקרים ציינו כי נעלבו מהתיאור והדגישו כי לא מדובר בדרישת כופר, כפייה או סחיטה, וכי הדרישה למחוק את המסמך אינה מונעת ממניעים כספיים.
בהצהרה רשמית מטעם ה-FBI נמסר כי הארגון מודע לטענות על פריצה לפורטל הגיוס ולפגיעה אפשרית במידע אישי מזהה של עובדיו. אף שנקודת הפריצה טרם אותרה, בבולשת הבהירו כי הם "חוקרים את העניין באופן פעיל ואגרסיבי" ועובדים בשיתוף פעולה הדוק עם ספקי צד שלישי כדי למזער את הסיכונים.
סוכנות אכיפת החוק הפדרלית מהווה יעד קבוע למתקפות סייבר. רק במרץ האחרון חשף ה-FBI כי הוא חוקר פעילות חשודה במערכת פנימית המכילה מידע רגיש על מעקבים וחקירות. באותו חודש טענה קבוצת האקרים פרו איראנית כי פרצה לחשבונו של ראש הבולשת פאטל ופרסמה קורות חיים ותמונות אישיות שלו מלפני עשור, מידע שה-FBI הגדיר אז כהיסטורי וככזה שאינו כולל מידע ממשלתי.
תגובות
{{ comment.number }}.
הגב לתגובה זו
{{ comment.date_parsed }}
{{ comment.num_likes }}
{{ comment.num_dislikes }}
{{ reply.date_parsed }}
{{ reply.num_likes }}
{{ reply.num_dislikes }}
הוספת תגובה
לכתבה זו טרם התפרסמו תגובות