
שימו לב
יידעו עליכם הכל: מתקפת פישינג מתוחכמת משתלטת על ה-ChatGPT שלכם
חוקרי אבטחה חשפו הודעות שמתחזות לחיוב של ChatGPT, עוברות דרך כתובת של Google ומובילות לעמוד התחברות מזויף של OpenAI
- קובי ברקת
- ז' תשרי התשפ"ז
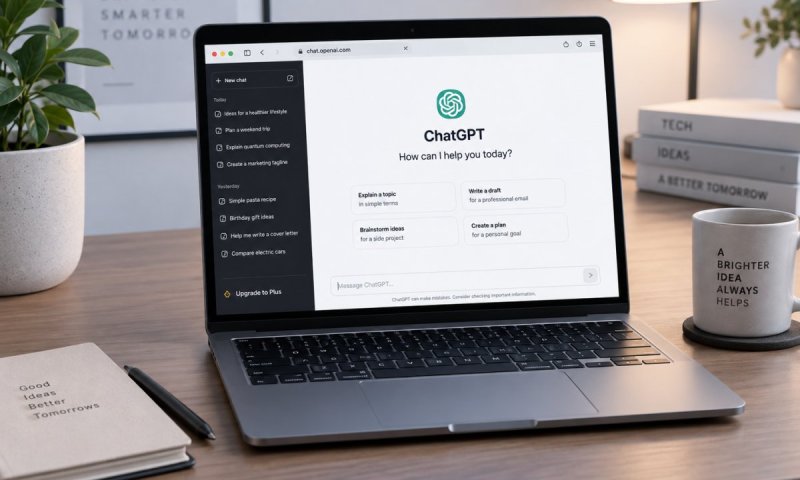
ChatGPT צילום: Openai
מתקפת פישינג חדשה מנצלת את הפופולריות של ChatGPT כדי לגנוב פרטי התחברות. לפי Cofense, הקורבנות מקבלים מייל שנראה כמו הודעת חיוב של OpenAI ומזהיר כי עליהם לעדכן את אמצעי התשלום בתוך 48 שעות.
במייל מוצגת יתרה של 23.80 דולר וכפתור לעדכון פרטי התשלום. אלא שהשולח אינו OpenAI, והכפתור מוביל תחילה דרך כתובת של Google APIs ומשם לאתר זדוני שמחקה את מסך הכניסה של ChatGPT.
מי שמקליד שם את פרטי ההתחברות אינו נכנס ל ChatGPT. הפרטים נשלחים לתוקפים ולאחר מכן המשתמש מועבר לעמוד שגיאה. Cofense מדגישה כי עצם הופעת כתובת של Google בקישור אינה הופכת אותו לבטוח.
חשוב להדגיש כי אין כאן פריצה למערכות OpenAI. מדובר בהתחזות שנועדה לגרום למשתמש למסור בעצמו את פרטי החשבון.
אם קיבלתם הודעה על חיוב חשוד, מומלץ להיכנס ל- ChatGPT באופן עצמאי ולבדוק את החשבוניות דרך הגדרות החיוב, ולא דרך קישור במייל. OpenAI ממליצה למי שחושש שהסיסמה נחשפה להחליף אותה מיד, להתנתק מכל ההתקנים ולהפעיל אימות רב שלבי.
תגובות
{{ comment.number }}.
הגב לתגובה זו
{{ comment.date_parsed }}
{{ comment.num_likes }}
{{ comment.num_dislikes }}
{{ reply.date_parsed }}
{{ reply.num_likes }}
{{ reply.num_dislikes }}
הוספת תגובה
לכתבה זו טרם התפרסמו תגובות